结论先行:用友官方于 2026 年 10 月 23 日发布 U8+ 安全公告,PHP 运行环境存在两个高危漏洞(CVE-2026-109618、CVE-2026-109619,业界代号“PHP2Shell”),影响 U8 16.1 及以下版本、且启用了 CRM(TurboCRM)模块的客户。攻击者可利用漏洞在服务器上执行任意代码,进而控制整台服务器,危害等级为高危。泉州地区仍在使用 U8 16.1 / 16.0 / 15.0 / 13.0 的企业,建议尽快完成自查。
PHP 是全球广泛使用的网站开发语言。近期公开的两个严重安全漏洞,允许攻击者在服务器上执行任意代码,进而控制整台服务器。由于部分用友 U8 历史版本的产品组件中集成了 PHP 运行环境,不少客户关注自身系统是否受影响。用友已就影响范围与处置建议发布统一说明。
| U8 版本 | 是否使用 PHP | 本次是否受影响 |
|---|---|---|
| U8+ 16.5 及以上(含 U8+V18、U8+AI Ultra) | 否,已不再使用 PHP 技术栈 | 不受影响 |
| U8+ 16.1 及以下(含 16.0、15.0、13.0 等) | 是。集成的 TurboCRM、旧版服务端补丁工具、旧版 ISD 使用 Windows 版 PHP 5.4 | 启用 CRM 模块的客户受影响 |
需要特别提醒:不少客户当初是“全选安装”,TurboCRM 装了但一直没用。这类系统同样存在组件暴露风险,只是风险程度低于正在使用 CRM 的客户,建议一并按“情形 A”处理。
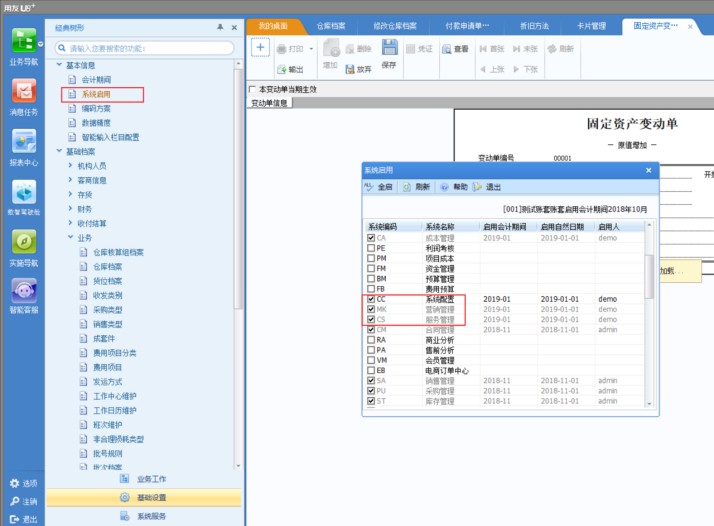
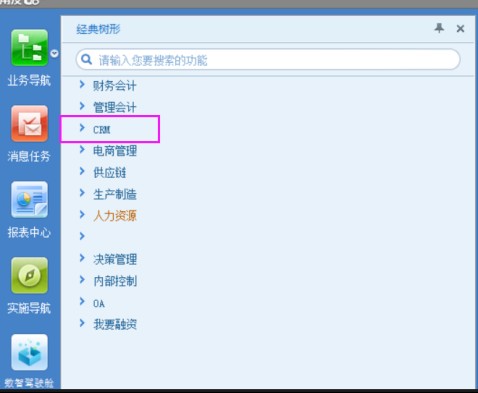
U8SOFT\turbocrm70\tsvr\uninstall.cmd,然后删除 turbocrm70 文件夹,彻底卸载。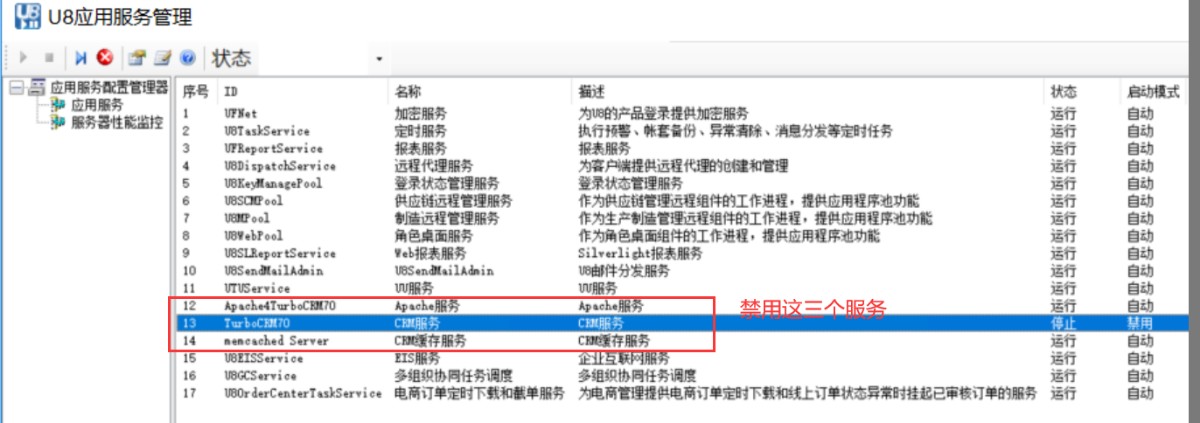
U8SOFT\turbocrm70\apache\php.ini,将 session.upload_progress.enabled = On 改为 Off,之后重启 Apache 服务;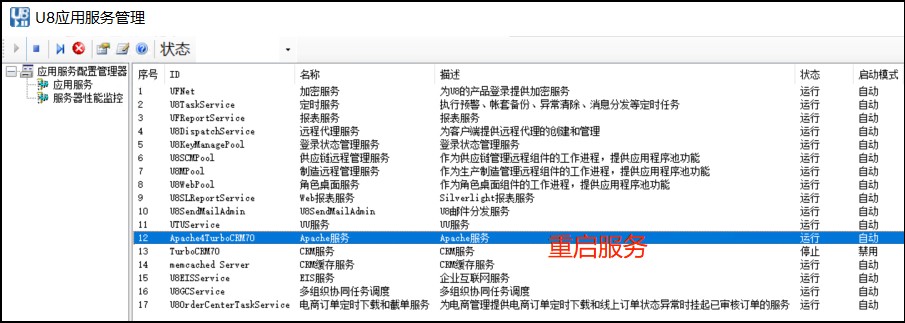
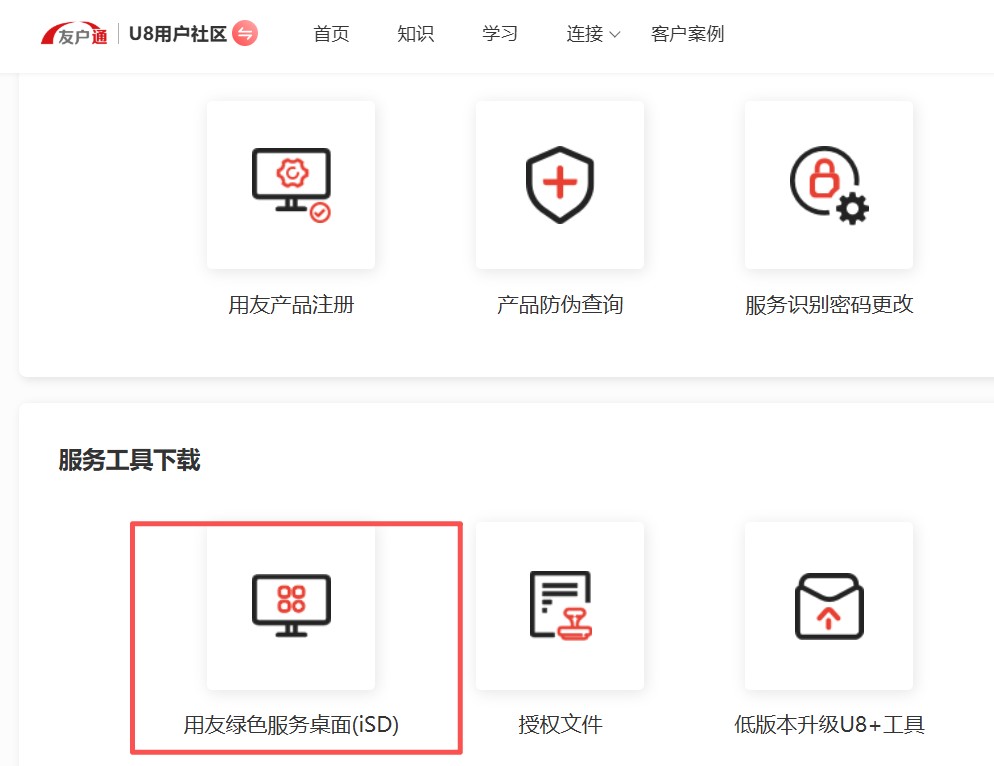
如果你是泉州、晋江、石狮、南安等地的 U8 客户,不确定自己是否受影响,或者没有专人处理补丁与服务器配置,可以联系我们协助:
服务热线:13799565061 技术热线:13860788256
Q1:16.5 版本用了 CRM,需要更新 TU 补丁吗?
不需要。本次漏洞只影响 U8+ 16.1 及以下且同时使用 CRM 模块的用户。
Q2:16.0 版本用了 CRM,但不在 SPS 有效期,还能更新 TU 补丁吗?
不能直接更新,TU 补丁会校验 SPS 有效期。请按“情形 B · 无 SPS 服务客户”的方式处理:先按安全公告修复,再修改 php.ini 并重启 Apache。
Q3:只用 U8 财务、供应链,没买 CRM,还要处理吗?
建议处理。全选安装时 TurboCRM 可能已被装到服务器上,即使未启用也建议禁用相关服务;确认永久不用可直接卸载。
原文标题【重要公告】用友U8+产品关于PHP高危漏洞安全提醒公告
来 源用友官方社区(U8 官方)
发布日期2026-10-23
本文由本站根据用友官方安全公告整理,并补充本地实施建议,版权归原作者及原出处所有,仅供行业信息分享;具体修复请以用友官方公告与安全补丁为准。若涉及内容或版权问题,请联系我们处理。
同一个话题,我们还有这些实操内容
尊敬的用户: 您好!为保障您涉税业务顺畅办理,特此同步部分省份税务局系统停机升级相关信息。
阅读全文 →🌏 Yonyou Malaysia宣传片正式上线|Rooted in Malaysia, Growing Together 从吉隆坡到槟城,双城一队,14年深耕,用友扎根马来西亚,…
阅读全文 →(V2.0 20261103更新)适用范围:U8 V165、V18+ 云部署环境 关于系统与数据库选型、云服务商选择、端口开放及服务收敛的安全加固要求本次新增第五及第六部分:重点补…
阅读全文 →免费 IT 体检,半小时看清现状、算清成本,给一份可执行建议。
1 对 1 沟通,免费获取选型建议

打开微信扫一扫
或直接致电 13599203860(刘先生)
